


- পেটের চর্বি কি পুরুষের যৌনক্ষমতা কমিয়ে দিচ্ছে?
- ঘূর্ণিঝড় অর্ণবে অন্ধপ্রদেশে ব্যাপক ক্ষয়ক্ষতি, নিহত ২
- ৭ নভেম্বর দেশের সব ব্যাংক বন্ধ থাকবে
- ব্যালন ডি’অরে কে কোন পুরস্কার জিতলেন, জেনে নিন
- বাংলাদেশের পাঁচ খাতে বিনিয়োগে জাপানি কোম্পানিগুলোকে আহ্বান তারেক রহমানের
- অনলাইন গেমের নেশা মানসিক অসুখ, মুক্তির উপায়
- খেজুরের বিস্ময়কর গুণ
- মাদরাসায় বেশি জিপিএ-৫, এবার স্কুলের সঙ্গে একই প্রশ্নে পরীক্ষা: শিক্ষামন্ত্রী
- মা হারালেন চিত্রনায়িকা পপি
- আগামী বছর থেকে স্কুলে জাপানিসহ কয়েকটি বিদেশি ভাষা চালুর পরিকল্পনা: প্রধানমন্ত্রী
সাইবার হামলা রোধে কেন্দ্রীয় ব্যাংকের ১১ নির্দেশনা
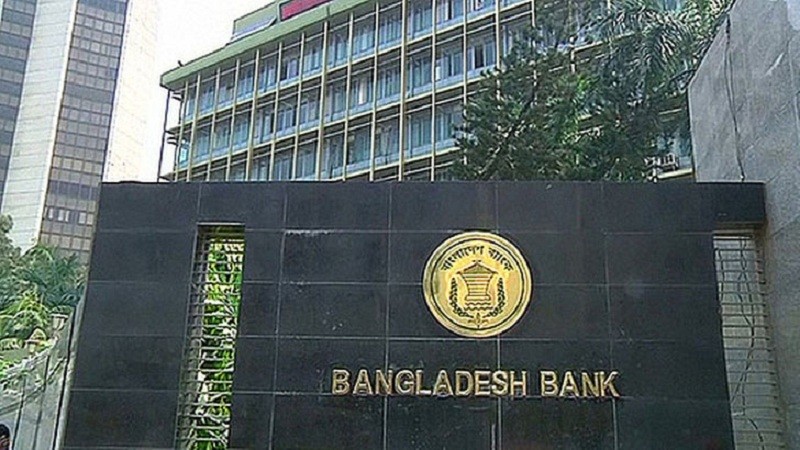
সাইবার আক্রমণের ঝুঁকি এড়াতে দেশের সব ব্যাংক ও আর্থিক প্রতিষ্ঠানকে ১১ দফা নির্দেশনা দিয়েছে কেন্দ্রীয় ব্যাংক। বৃহস্পতিবার (১০ আগস্ট) প্রতিষ্ঠানগুলোকে এ-সংক্রান্ত নির্দেশনা দেয় বাংলাদেশ ব্যাংক।
সম্প্রতি বাংলাদেশের সাইবার জগতের ওপর হামলার হুমকি দিয়েছে হ্যাকারদের একটি দল। হামলার সম্ভাব্য তারিখ হিসেবে ১৫ আগস্টের কথা উল্লেখ করা হয়েছে। এ পরিপ্রেক্ষিতে ৭ আগস্ট সরকারের কম্পিউটার ইনসিডেন্ট রেসপন্স টিম (বিজিডি ই-গভ সার্ট) থেকে এক সংবাদ বিজ্ঞপ্তি দিয়ে সাইবার নিরাপত্তা নিয়ে সতর্কতা জারি করা হয়।
বিজ্ঞপ্তিতে বলা হয়, সাইবার হামলায় রাষ্ট্রীয় গুরুত্বপূর্ণ তথ্য পরিকাঠামো (সিআইআই), ব্যাংক, আর্থিক প্রতিষ্ঠান, স্বাস্থ্যসেবা এবং সরকারি ও বেসরকারি প্রতিষ্ঠানের কার্যক্রম ব্যাহত হতে পারে। ছোট বা মাঝারি ধরনের সাইবার হামলা ঠেকানোর জন্য সংশ্লিষ্ট সব প্রতিষ্ঠানকে পূর্বপ্রস্তুতি নিয়ে রাখতে হবে।
সাইবার হামলার ঝুঁকি এড়াতে বাংলাদেশ ব্যাংক যেসব নির্দেশনা দিয়েছে, সেগুলোর মধ্যে উল্লেখযোগ্য হচ্ছে ২৪ ঘণ্টা, বিশেষ করে অফিসসূচির বাইরের সময়ে নেটওয়ার্ক অবকাঠামোয় নজরদারি রাখা এবং কেউ তথ্য সরিয়ে নিচ্ছে কি না, তা খেয়াল রাখা। সাইবার আক্রমণ সর্বনিম্ন পর্যায়ে নামিয়ে আনতে বিভিন্ন ওয়েবসাইটে প্রবেশ নিয়ন্ত্রণ করতে হবে। এ ছাড়া নেটওয়ার্কে অনিরাপদ কার্যক্রম শনাক্তের জন্য বিভিন্ন ব্যবস্থা নেওয়ার পাশাপাশি নিরাপত্তাব্যবস্থা শক্ত করতে ওপেন ওয়েব অ্যাপ্লিকেশন সিকিউরিটি প্রজেক্টের (ওডব্লিউএএসপি) সর্বশেষ নির্দেশিকা মানতে হবে।
বাংলাদেশকে লক্ষ্য করে সম্প্রতি উল্লেখযোগ্য সাইবার হামলার কিছু ঘটনার কথা উল্লেখ করেছে বিজিডি ই-গভ সার্ট। এর মধ্যে রয়েছে ১ আগস্ট একটি হ্যাকার গ্রুপ বাংলাদেশে পেমেন্ট গেটওয়ে, আইন প্রয়োগকারী সংস্থা ও ব্যাংক খাতে একটি সাইবার আক্রমণের দাবি করে। এ ছাড়া গত ৩ জুলাই একটি হ্যাকার গ্রুপ দাবি করে যে বাংলাদেশি পরিবহন পরিষেবার ওপর এক ঘণ্টার জন্য তারা ডিডস আক্রমণ করেছিল। গত ২৭ জুন একটি হ্যাকার গোষ্ঠী বাংলাদেশের একটি সরকারি কলেজের ওয়েবসাইটকে বিকৃত করেছে এবং তারা তাদের কাজের একটি নমুনাও প্রকাশ করেছে। একই কাজ করা হয়েছে স্বাস্থ্য খাতের একটি প্রতিষ্ঠানের সাইটে গত ২৪ জুন।
সাইবার হামলা এড়াতে সংশ্লিষ্ট প্রতিষ্ঠানের অবকাঠামোর নিরাপত্তা নিশ্চিত করতে কিছু পরামর্শ দিয়েছে সার্ট। সেগুলো হলো ইনকামিং এইচটিটিপি/এইচটিটিপিএস ট্রাফিক বিশ্লেষণের জন্য ফায়ারওয়াল স্থাপন এবং ক্ষতিকারক অনুরোধ ও ট্রাফিক প্যাটার্ন ফিল্টার করা। ডিএনএস, এনটিপি ও নেটওয়ার্ক মিডল বক্সের মতো গুরুত্বপূর্ণ পরিষেবা সুরক্ষিত রাখা। ব্যবহারকারীদের ইনপুট যাচাই করা। ওয়েবসাইটের ব্যাকআপ রাখা। এসএসএল/টিএলএস এনক্রিপশনসহ ওয়েবসাইটে এইচটিটিপিএস প্রয়োগ করা। হালনাগাদ প্রযুক্তি ব্যবহার করা ও সন্দেহজনক কোনো কিছু নজরে এলে বিজিডি ই-গভ সার্টকে জানানো।
প্রতিছবি ডট কম’র প্রকাশিত/প্রচারিত কোনো সংবাদ, তথ্য, ছবি, আলোকচিত্র, রেখাচিত্র, ভিডিওচিত্র, অডিও কনটেন্ট কপিরাইট আইনে পূর্বানুমতি ছাড়া ব্যবহার করা যাবে না।
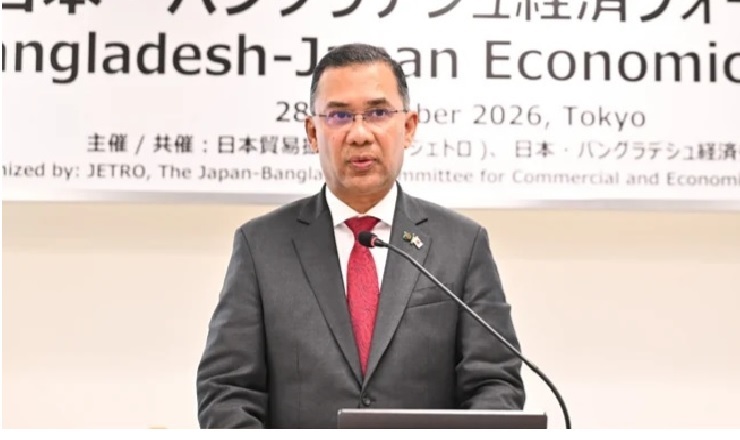
বাংলাদেশের পাঁচ খাতে বিনিয়োগে জাপানি কোম্পানিগুলোকে আহ্বান তারেক রহমানের
28, October, 2026 9:26
পেটের চর্বি কি পুরুষের যৌনক্ষমতা কমিয়ে দিচ্ছে?
28, October, 2026 9:24
খেজুরের বিস্ময়কর গুণ
28, October, 2026 9:21
অনলাইন গেমের নেশা মানসিক অসুখ, মুক্তির উপায়
28, October, 2026 9:16
মা হারালেন চিত্রনায়িকা পপি
28, October, 2026 9:13
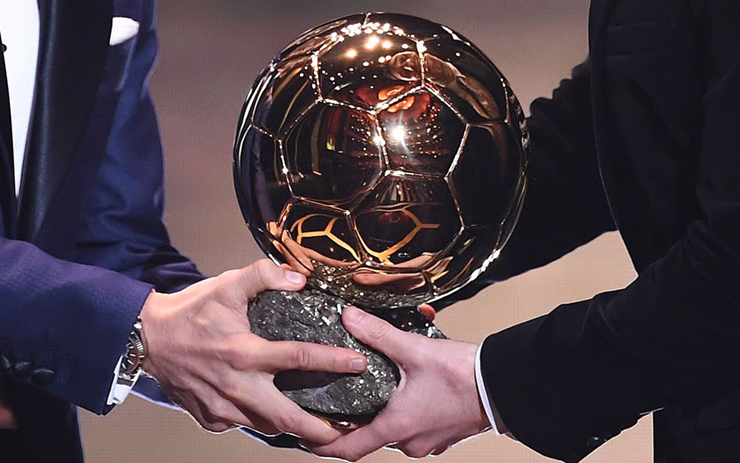
ব্যালন ডি’অরে কে কোন পুরস্কার জিতলেন, জেনে নিন
28, October, 2026 9:12
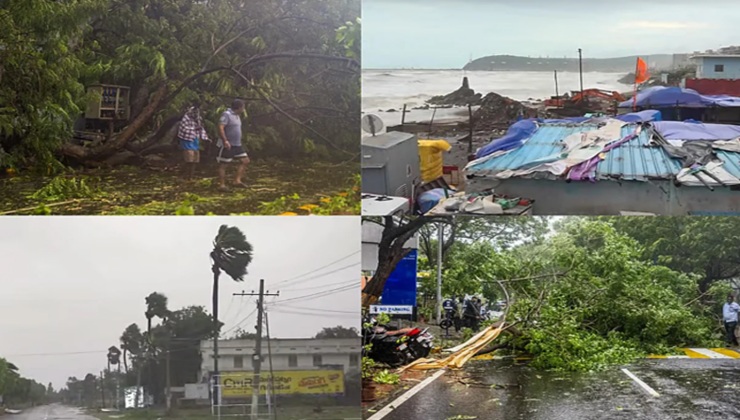
ঘূর্ণিঝড় অর্ণবে অন্ধপ্রদেশে ব্যাপক ক্ষয়ক্ষতি, নিহত ২
28, October, 2026 9:10
১৮৫ কেন্দ্রের ১১৫টিই ঝুঁকিপূর্ণ, কড়া নিরাপত্তায় মাঠে এসআরবি
28, October, 2026 9:09
মাদরাসায় বেশি জিপিএ-৫, এবার স্কুলের সঙ্গে একই প্রশ্নে পরীক্ষা: শিক্ষামন্ত্রী
28, October, 2026 9:06
৭ নভেম্বর দেশের সব ব্যাংক বন্ধ থাকবে
28, October, 2026 9:05
সহদেবী গাছের উপকারিতা
2, November, 2021 12:07
সেপ্টেম্বরে ১২ শতাংশ আমদানি কমেছে, রপ্তানি ১৬ শতাংশ
11, October, 2022 11:51
শিক কাবাব
6, April, 2021 7:51
মাঘের শীতে কাঁপছে শ্রীমঙ্গল, তাপমাত্রা নামল ৫.৬ ডিগ্রিতে
20, January, 2023 11:26
নতুন আঙ্গিকে আসছে টুইটার ব্লু
1, January, 2023 8:23
ইফতার রেসিপি : তৈরি করুন মুখরোচক পনির পিয়াজু
14, April, 2021 2:14
চটপট রান্না করুন মেজবানি মাংস
19, March, 2021 9:08
গরমেও কাজল ছড়িয়ে পড়বে না যে টিপস মানলে
18, May, 2021 11:49
মে-জুনে ‘অলআউট’ কর্মসূচিতে বিএনপি
16, February, 2023 11:47
এসএসসি ও সমমানের পরীক্ষার তারিখ ঘোষণা
30, January, 2023 9:54
- ©Protichhobi.com - 2025
- Office: 72/2 North Mugda, Dhaka. Email: advrizaurrahman@gmail.com | Mobile: +88 01818093137 | Phone:+88027277147
- Editor & Publisher: A.F.M. Rizaur Rahman, Advocate - Bangladesh Supreme Court.

Comments: